Ransomware ameaça pequenos comércios em Juiz de Fora
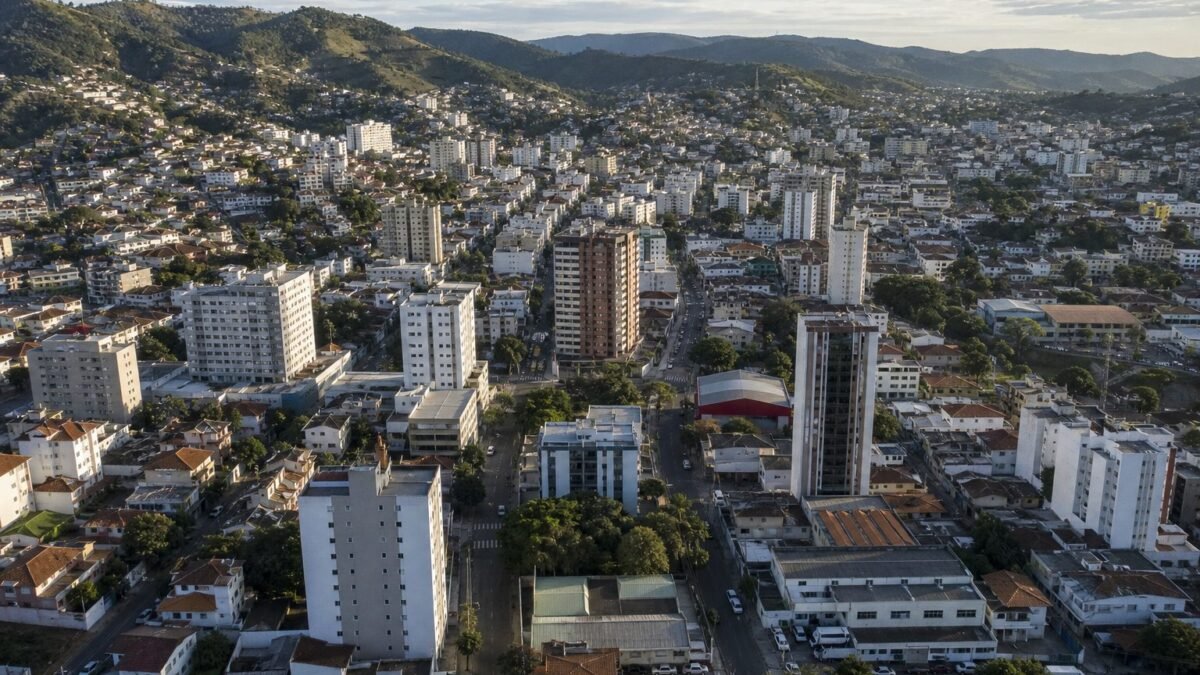
Nesta segunda-feira, uma proprietária de loja no Centro de Juiz de Fora enfrentou um grande susto ao ligar seu computador de caixa. A tela exibia uma mensagem em inglês informando que seus arquivos haviam sido criptografados e que o único meio de recuperá-los seria através do pagamento em criptomoeda. Com isso, o sistema de vendas ficou indisponível, as notas fiscais do mês desapareceram e a planilha de clientes se transformou em um arquivo ilegível.
O ransomware, uma forma de sequestro de dados, não atinge apenas grandes corporações. Embora frequentemente as notícias se concentrem em ataques a hospitais e multinacionais, muitos pequenos comércios também são alvos. Os criminosos utilizam técnicas automatizadas para escanear a internet em busca de computadores vulneráveis, independentemente do tipo de negócio.
Como os ataques ocorrem e como se proteger
Os pequenos comércios, que geralmente possuem menos proteção, tornam-se alvos atrativos para esses ataques. A perda de acesso ao sistema pode ter um grande impacto, especialmente em períodos críticos, como semanas de pagamento. Os dados de portais especializados mostram que as vítimas do ransomware variam em tamanho e setor.
A maioria dos ataques se inicia por meio de e-mails maliciosos. Mensagens com falsas notas fiscais, boletos em atraso ou documentos com anexos podem ser a porta de entrada para o malware. Além disso, o acesso remoto ao computador, muitas vezes protegido por senhas fracas, e sistemas desatualizados são alvos fáceis para os criminosos.
Para se proteger, é essencial que os comerciantes realizem backups regulares de seus dados, incluindo cópias armazenadas fora do local, como em um HD externo ou na nuvem. Também é importante manter os sistemas e programas atualizados, usar antivírus e implementar a verificação em duas etapas para e-mails e contas bancárias.
Além disso, a capacitação da equipe é crucial. Treinamentos breves sobre como identificar e-mails suspeitos podem ajudar a evitar que os funcionários abram arquivos maliciosos. Um protocolo claro deve ser estabelecido para que, em caso de dúvida, nenhum anexo seja aberto sem confirmação prévia com o remetente.
Se um ataque ocorrer, a primeira medida é desconectar os computadores afetados da rede, evitando a propagação do malware. É recomendável não pagar o resgate, uma vez que isso não garante a recuperação dos dados e pode incentivar novos ataques. Em caso de vazamento de dados de clientes, é necessário comunicar o incidente à Autoridade Nacional de Proteção de Dados.
Com informações de Tribuna de Minas.